
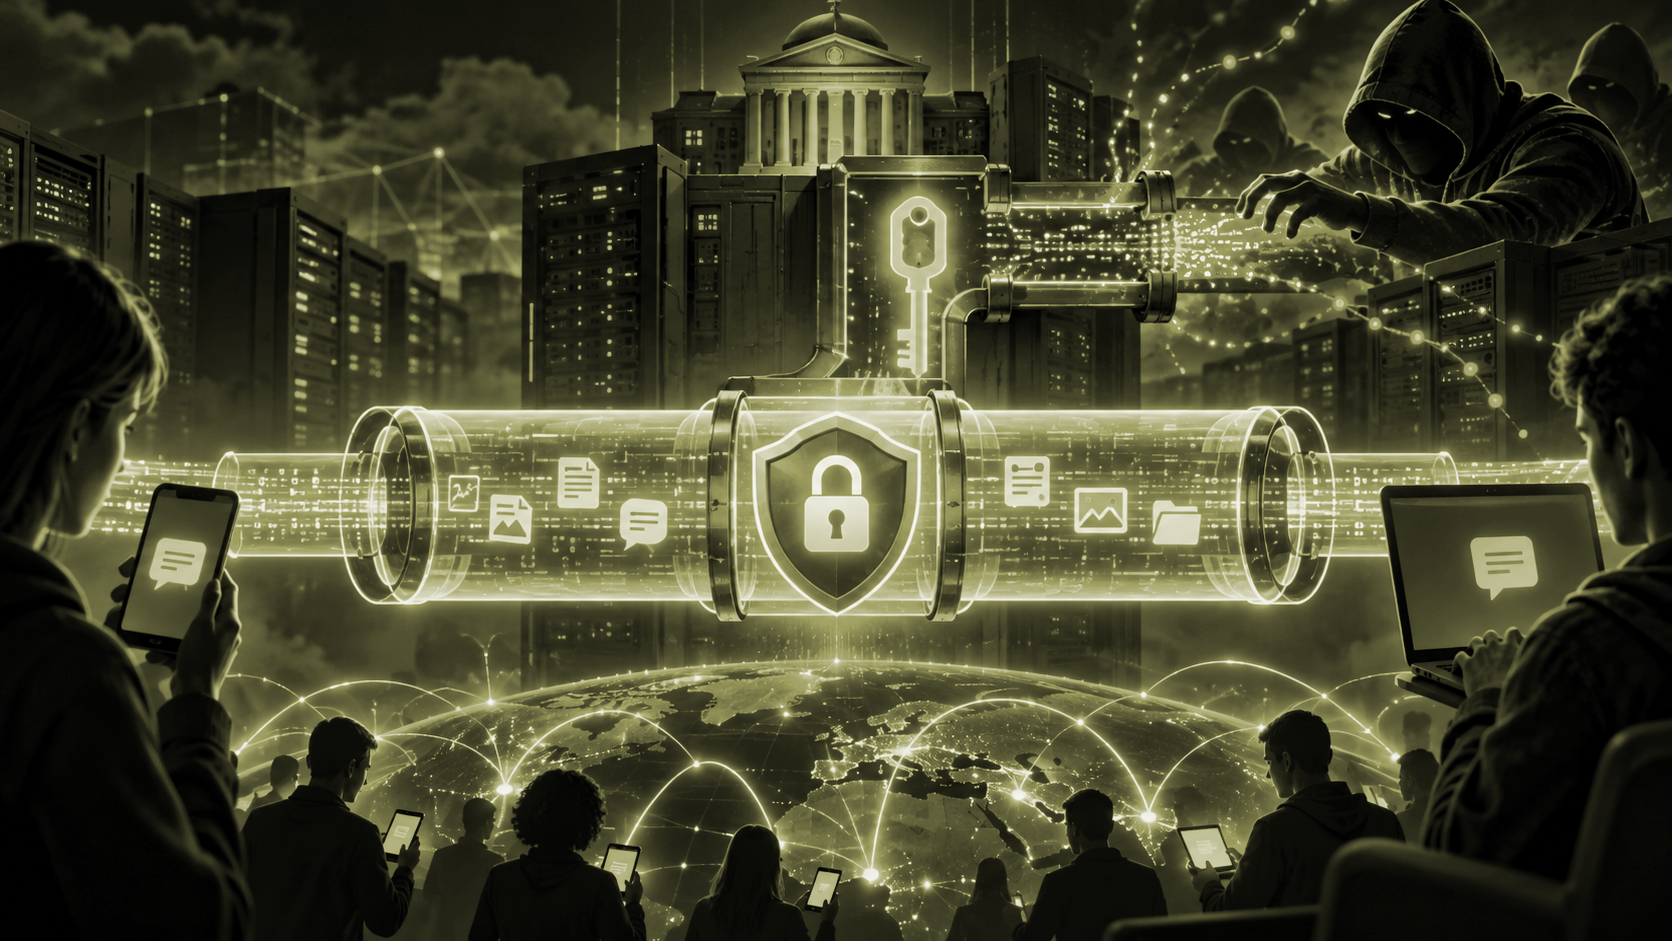
Когда следствию необходима переписка подозреваемого, идея выглядит понятной: предъявить решение суда и получить сообщения. Но если сервис использует сквозное шифрование, юридическое разрешение не создаёт технического ключа, которого у компании нет. Чтобы прочитать содержимое, нужен доступ к устройству, ключам либо дополнительная функция в системе.
Именно последняя возможность вызывает споры. Проблема не в самом праве запрашивать доказательства, а в требовании заранее построить механизм, который позволяет раскрывать защищённую переписку без участия её отправителя и получателя. Такой механизм придётся поддерживать и защищать постоянно, даже когда ни одного законного запроса нет.
Где заканчивается судебный запрос и начинается изменение шифрования
Какие данные сервис уже может предоставить
Сквозное шифрование (end-to-end encryption, E2EE) устроено так, что содержание сообщений должно быть доступно конечным участникам общения, но не серверу, передающему их между устройствами. Для этого ключевой материал находится у участников, а не в общей базе для расшифрования всех разговоров.
При этом мессенджер может хранить сведения об аккаунте, отдельных событиях и соединениях. Иногда ему доступны незашифрованные резервные копии или другие материалы — всё зависит от архитектуры сервиса и выбранных пользователем настроек. Законный запрос таких уже доступных данных не требует ослаблять E2EE.
Совсем иная ситуация возникает, если провайдера обязывают предоставлять текст любого защищённого разговора. Тогда нужно изменить модель доступа: сохранить дополнительные секреты, добавить нового получателя или вмешаться в обработку сообщения на устройстве.
Почему разрешение суда не заменяет техническую защиту
Криптографический алгоритм проверяет ключ и подлинность операции, но не обстоятельства, при которых полномочие было получено. Если секрет похищен, корректная математическая проверка не отличит его от законно использованного ключа.
Поэтому судебный контроль важен, но не устраняет вопрос, кто технически способен запустить расшифрование. Привилегированный путь остаётся доступной для атак функцией программного обеспечения.
Три подхода, которые создают новые точки риска
Резервные ключи и восстановление доступа
В схеме key escrow ключ или материал для его восстановления передают доверенным хранителям. При выполнении установленных условий они могут помочь получить доступ к данным. В зависимости от конструкции это может быть ключ отдельного пользователя, набор разделённых секретов или иной механизм восстановления, а не обязательно один универсальный ключ.
Разделение полномочий, аппаратные модули и независимые хранители усложняют злоупотребление. Но появляется инфраструктура, которой прежде не требовалось существовать: хранилища, процедуры выдачи, системы идентификации сотрудников. Её тоже придётся защищать от ошибок, внутренних нарушителей и целевых атак.
Масштаб последствий зависит от проекта. Компрометация ключа одного аккаунта и взлом центральной службы восстановления — события с принципиально разным ущербом. Поэтому обещание «ключ получат только уполномоченные лица» без описания архитектуры мало что говорит о безопасности.
Незаметный получатель в защищённом чате
Возможен и другой путь: сделать так, чтобы приложение отправляло копию сообщения дополнительному участнику. Передача всё ещё может использовать стойкое шифрование, но список тех, кто способен прочитать текст, расширится.
Главный вопрос здесь — подлинность состава переписки. В нормально устроенном защищённом чате участники должны понимать, с кем они обмениваются ключами. Скрытое добавление получателя меняет это обещание. Если соответствующие полномочия окажутся у злоумышленника, защита содержимого перестанет работать для выбранного разговора, хотя сами алгоритмы останутся стойкими.
Анализ сообщения до его отправки
Третий подход переносит проверку на телефон или компьютер. Сообщение анализируют до шифрования, после чего оно отправляется обычным защищённым каналом. Такой принцип часто обсуждают применительно к клиентскому сканированию содержимого.
Формально E2EE между отправителем и получателем может сохраниться. Но для приватности имеет значение весь путь данных, а не только участок передачи. Новому компоненту нужны правила обнаружения, обновления и обработка результатов. Ошибка в них, подмена базы проверяемых материалов или чрезмерно широкие полномочия могут привести к нежелательному раскрытию информации ещё до включения шифрования.
Не всякая такая система передаёт полный текст на сервер. Реальный риск определяется тем, что именно проверяется, какие сведения покидают устройство и кто контролирует изменения правил.
Почему последствия затрагивают не только подозреваемых
Полномочия становятся целью атаки
Особый доступ редко сводится к одной кнопке. Необходимо удостоверить запрос, определить нужный аккаунт, выдать разрешение, провести операцию и оставить проверяемый журнал. За каждым этапом стоят сотрудники, сервисные учётные записи, код и сетевые соединения.
Нарушителю необязательно взламывать сам шифр. Иногда выгоднее похитить полномочия администратора, подменить запрос или атаковать сервер управления ключами. При этом сильный алгоритм может продолжать работать без ошибок: компрометирована будет окружающая его инфраструктура.
Кампания Salt Typhoon против телекоммуникационных компаний показала, насколько привлекательны чувствительные системы связи. В опубликованных результатах расследования упоминались похищенные журналы вызовов, отдельные частные коммуникации и сведения, связанные с судебными запросами. Это не свидетельство взлома универсального ключа сквозного шифрования, а пример риска для инфраструктуры с особыми возможностями и данными.
Под угрозой может оказаться старая переписка
Многие современные протоколы используют Forward Secrecy: временные ключи обновляются, а ненужные секреты удаляются. Благодаря этому компрометация долгосрочного ключа не должна автоматически раскрывать всю ранее записанную переписку.
Если ради последующего доступа потребуется сохранять сеансовые ключи или материал для их восстановления, это свойство может ослабнуть. Противник, который заранее записывал зашифрованные сообщения, получит дополнительную цель для атаки. Однако не каждое предложение о законном доступе автоматически уничтожает Forward Secrecy: последствия зависят от того, какие секреты сохраняются и к чему они дают доступ.
Правила разных государств могут столкнуться
Мессенджер, работающий во многих странах, сталкивается с различными требованиями о выдаче данных. Если специальная возможность уже встроена в продукт, её могут потребовать и другие юрисдикции, где гарантии судебного контроля отличаются.
Даже ограничение функции одним регионом потребует отдельной логики, обновлений и контроля поставки приложения. Поэтому важно оценивать не только первый заявленный сценарий использования, но и то, насколько легко изменить границы доступа в будущем.
Как получать доказательства, не создавая общий обходной путь
Адресные инструменты тоже существуют
Следственные органы могут законно получать данные, которые сервис уже хранит в доступном виде, исследовать изъятые устройства, работать с резервными копиями и проводить цифровую криминалистику. Такие действия могут быть вмешательством в частную жизнь и требуют надлежащих правовых оснований, ограничений и контроля.
Эти способы не всегда дают нужный результат. Но их принципиальное отличие от встроенного исключительного доступа состоит в том, что они не обязательно меняют защиту переписки всех остальных пользователей.
Какие вопросы стоит задать разработчику механизма
Оценивать нужно конкретную конструкцию, а не обещание «доступ исключительно по решению суда». Прежде всего важно установить:
- где именно появляется открытый текст и кто его получает;
- какие ключи или права достаточно похитить для несанкционированного доступа;
- может ли один запрос затронуть сразу множество аккаунтов;
- сохраняются ли Forward Secrecy и уведомления об изменении состава переписки;
- как отзываются полномочия и кто независимо проверяет безопасность реализации.
Если архитектура не даёт убедительных ответов, строгая юридическая процедура не превращает её автоматически в безопасную.
Законный запрос цифровых доказательств сам по себе не делает шифрование слабее. Дополнительный риск возникает там, где ради таких запросов всем пользователям навязывают постоянную возможность раскрывать защищённые сообщения.
Резервное хранение секретов, скрытое подключение получателя и проверка содержимого до отправки различаются технически, но имеют общий недостаток: увеличивают число компонентов и людей, которым приходится доверять. Чем шире их полномочия, тем тяжелее могут оказаться последствия компрометации.
Поэтому вопрос состоит не в том, нужна ли следствию цифровая информация, а в том, оправдывает ли конкретная цель создание постоянного механизма обхода защиты. Без ответа на этот вопрос обещание «доступ только для уполномоченных» остаётся правовым условием, а не технической гарантией.